Kayıtlar

hacking etiketine sahip yayınlar gösteriliyor

Linux'ta Library Hooking Yöntemi

Resim
Selamlar, Uzun zamandır yazılarımı canyoupwn.me de yazıyorum, burayı çok boşladığımın farkına vardım artık biraz da orayı boşlayayım :P Şaka bir yana canyoupwnme'de gerçekten de çoğu insan için kaynak olacak nitelikte yazılar yayınlanıyor. Henüz bakmadıysanız göz atmanızı tavsiye ederim. Neyse buralar fazla reklam kokmadan konuya girelim :D He bide canım sıkılıyor, biraz boş yapacağım hazırlıklı olun :D Bir sisteme sızdıktan sonra bütün hekır abilerimizin ilk amacı sisteme daha sonradan erişebilmek adına bir arka kapı bırakmak olur. Arka kapı bırakmanın çok çeşitli yolları vardır. Bazı abiler "nc -l -p 31337 -e /bin/bash" şeklinde, çalıştırılacak ilk ps komutunda kabak gibi gözükmek suretiyle bırakanı anında ele verecek bir backdoor kullanmayı tercih etseler de biz onlara uymayalım. Library hook denen olay en basit tabiriyle; bir kütüphanedeki fonksiyonla aynı özellikleri (isim, dönüş tipi, argüman sayısı/türü) taşıyan bir fonksiyon içeren bir shared objec...

TR | Stack Overflow'da Egg Hunting Tekniği

Resim
Bu yazımda yığın taşması zafiyetinin istismarında kullanılan Egg Hunting adı verilen bir teknikten bahsedeceğim. Adını bir paskalya bayramı geleneğinden alan bu teknik shellcode'umuzu yerleştireceğimiz buffer'da yeterli alan yoksa kullanılır. "Execve /bin/sh" gibi ufak boyutlu shellcode'larda bu tür sorunlar genelde ortaya çıkmasa da reverse-tcp gibi görece daha büyük shellcode'lar kullanıldığında, bunun üstünede IPS benzeri güvenlik önlemlerini atlatmak için encoding işlemi yapıldığında shellcode'umuz gittikçe daha büyük boyutlara ulaşmaktadır ve şayet yeterli alan bulunmuyorsa Egg hunting gibi tekniklere başvurulmalıdır. Bu tekniğin temel mantığı asıl çalıştırmak istediğimiz shellcode'un önüne etiket görevini üstlenecek bir string ( yabancı kaynaklarda TAG olarak geçer ) koymak ve oluşturulan bu EGG shellcode 'unu istismar edilecek programın erişebileceği bir hafıza alanına yerleştirmek ( örneğin programın aldığı başka bi...

SmashTheTux v1.0

Resim
Selamlar, Yakın zamanlarda dahil olduğum Canyoupwn.me projesi için hazırladığım sanal makine olan SmashTheTux dosyasını indirmek için  tıklayın. Bu VM, Binary exploitation dünyasına adım atmak isteyenleri hedeflemektedir. Toplamda 9 aşama bulunan SmashTheTux'da her aşama farklı bir zafiyeti veya istismar yöntemini tanıtmaktadır. Sorular temel seviye olup daha gelişmiş istismar teknikleri serinin 2. makinesinde ele alınacaktır. Bu açıdan yeni başlayacaklar için ideal bir alıştırma ortamı olacağını düşünmekteyim.

HackMETU 16 Macerası

6-7 Şubat tarihleri arasında ikincisi düzenlenen HackMETU etkinliğinde NoName adındaki takımımız yarışmanın sonunda 4. sırada yerini buldu. Bu 30 saatlik maratonda bana yoldaşlık eden arkadaşlarım Hasan Emre Özer ve Hakkı Yüce'ye burdan teşekkürlerimi sunuyorum. Ayrıca yarışmada dereceye giren arkadaşlarımı ve katılma cesaretini gösteren herkesi tebrik etmeden olmaz :) Organizasyon ekibine ve etkinliğe ev sahipliği yapan ODTÜ Enformatik Enstitüsüne ayrıyeten teşekkürlerimi sunuyorum. Soruların cevapları zaten yayımlanacağı için ayrıca açıklamaya gerek görmüyorum. Onun yerine ileriki senelerde yarışmaya katılmayı düşünen arkadaşlar için sorular ve organizasyon hakkında bilgi vermek istiyorum. 30 saat sürecek bir yarışmayı idare etmek kolay değil ama 0xdeffbeef ekibi bunu gayet güzel başardılar diye düşünüyorum. Etkinlik ODTÜ Enformatik Enstitüsü binasında gerçekleşti. Geldiğimizde her takımın masası hazırlanmıştı, masanın üstünde de t-shirt ve hediyelerimiz bizi bekliyordu :D...

(Okumalık) Magnitude EK Makale Dizisi

Nereden bulaştım, nasıl buraya geldim bilmiyorum ama kendimi birden SpiderLabs'in Magnitude Exploit Kit hakkındaki araştırmalarını okurken buldum. Ardından konuyla alakalı birkaç makale daha geldi tabi. Malware salgınlarının arkaplanındaki mekanizmaları ve underground piyasasında dönen pis işleri merak ediyorsanız okumanızı şiddetle tavsiye ederim.. A Peek Into the Lion's Den – The Magnitude [aka PopAds] Exploit Kit  Magnitude Exploit Kit Backend Infrastructure Insight - Part I Magnitude Exploit Kit Backend Infrastructure Insight - Part II Magnitude Exploit Kit Backend Infrastructure Insight - Part III Endless Evasion Racing Game Magnitude EK : Pop Pop ! Deobfuscating Magnitude Exploit Kit Tracking Cyber Crime: scan4you.net (Private AV Checker)  

Part 1: Tersinden Tersine Mühendisliğe Giriş

Resim
Selamlar. Stajdı, Hacktrick'ti, okuldu falan derken uzun zamandır yazamadım kusura bakmayın. Hoş gerçi okuyucu kitlem falan da yok ama Google spider'larına ayıp olmasın diye arada yazıyorum birşeyler. Tabi birde öğrendiklerimi pekiştirmek maksadıyla yazıyorum Üniversitenizde bilgisayar ile alakalı bir bölümde okumaya başladınız. 1 veya 2. sınıftasınız. Java idi, C# idi veya başka bir dil, hepsinin de cicili bicili yapıları önünüze hazır konmuş sizin kullanmanızı bekliyor. Alem buysa kral benim diye düşünüyor olabilirsiniz. Ama durun, dahası var! İki yazıdan oluşmasını planladığım bu yazı dizisinde sizi, adını duyunca yüzünüzü buruşturduğunuz Assembly (hemide bold) gerçeğiyle yüzleştirmeyi amaçlıyorum İlk yazıda Assembly'den ziyade daha çok giriş konseptinde konuları anlatıp kazığı sivrilteceğim :P İkinci yazımda ise programlamada kullandığımız yapıların Assembly'deki karşılıklarını gösterip açıklamaya çalışacağım. Böylece Assembly'nin aslında ne kadar k...

Useful Resources - 2

Stack Smashing On A Modern Linux System Four different tricks to bypass StackShield and StackGuard protection Exploiting Format String Vulnerabilities

Note to Myself

Bir integer'in signed veyahut unsigned olduğu assembly kodlarından anlaşılabilir. Some common signed instructions IDIV    - Signed divide IMUL    - Signed multiply SAL    - Signed left shift SAR    - Signed right shift MOVSX    - Move, sign extend JL    -  Jump if less JLE     -  Jump if less or equal JG     -  Jump if greater JGE    -  Jump if greater or equal Some common unsigned instructions DIV    - Unsigned divide MUL    - Unsigned multiply SHL    - Unsigned left shift SHR    - Unsigned right shift MOVZX    - Move, zero extend JB    -  Jump if below JBE     -  Jump if below or equal JA    -  Jump if above JAE    -  Jump if above or equal (Kaynak: http://secur...

Burada Heap'in Borusu Öter!

Resim
Dün nereden çıktıysa bilmiyorum bi heap overflow'a girişesim geldi.  Protostar'ın heap challengeları ile başlayayım dedim. Unutursam diye çözümlerinide buraya yazıyorum. Heap 0 #include <stdlib.h> #include <unistd.h> #include <string.h> #include <stdio.h> #include <sys/types.h> struct data { char name[64]; }; struct fp { int (*fp)(); }; void winner() { printf("level passed\n"); } void nowinner() { printf("level has not been passed\n"); } int main(int argc, char **argv) { struct data *d; struct fp *f; d = malloc(sizeof(struct data)); f = malloc(sizeof(struct fp)); f->fp = nowinner; printf("data is at %p, fp is at %p\n", d, f); strcpy(d->name, argv[1]); f->fp(); } İki adet struct var ve main içerisinde malloc ile bunlara heap'ten yer ayırıldı...

Today's Learning

CTF çözdüğüm sıralarda öğrendiğim ufak tefek ama kritik bilgileri unutmamak maksadıyla burada paylaşıyorum. Bugün neler öğrendim Bir string'in boyutu değiştiğinde bellekteki adresi de değişir.   Debugger ile bir fonksiyonu incelemeye başlamadan önce fonksiyonun stack frame'ini öğren. Bunu bilmek sana stack'i analiz ederken kolaylık sağlar. Bir uygulama, dosya çağıracağı vakit dosyayı aramaya başlayacağı yer uygulamanın çalıştırıldığı dizindir.  Bir uygulamayı analiz ederken _init_ ve _finit_ fonksiyonlarını analiz etmekte fayda var. Böylece program açıldığı ve kapandığı sırada hangi işlemler yapıldığını bilebiliriz..  Bellek taşırma zafiyetini istismar ederken şayet stack'te yeteri kadar buffer alanı yoksa, shelcode'un başına sub esp, 0xN yönergesini yerleştirerek gerekli buffer alanını tahsis edebiliriz. (N: bize gereken byte miktarının hexadecimal karşılığı) Bellek taşırma zafiyetini istismar ederken şayet stack'te yeteri kadar buffer alanı yoksa ...

Exploit Analizi

Zamanında yabancı bir forum için yazdığım bir yazıyı arkadaşım Türkçe'ye çevirip yayımlamıştı. Faydalı bir yazı olduğunu düşündüğümden burada da paylaşmak istiyorum. Bugün sizinle bir exploitin işleyişini anlamak ve kullandığı güvenlik açığı hakkında daha fazla bilgi edinmek amacıyla exploit analizi yapacağız. Exploit analizi yapabilmek en az exploit geliştirmek kadar önemli bir konudur. Bazen exploit geliştiricileri zafiyet hakkında yeterli bilgi vermeyebilir veya siz zafiyet hakkında daha fazlasını bilmek isteyebilirsiniz. Exploit analizi yapabilmek, bu durumlarda yararlı olacaktır. Ayrıca exploitlerin genel anlamda nasıl çalıştığını anlamanıza da katkı sağlayacaktır. Exploit geliştirmede kullanılan en yaygın dillerden bazıları: Python, Perl, Ruby, PHP, C Bu dillerden en az birini bilmekte fayda var. WordPress’i ele geçirmek için PHP dilinde yazılmış basit bir RFU (uzaktan dosya yükleme) exploit’ini inceleyeceğiz. Hadi başlayalım. Analiz edeceğimiz exploit: http://1...

GDB ile Vakit Öldürmeceler

Resim
Dün GNU Debugger ile yaptığım alıştırmalar sırasında öğrendiklerimi gerek tekrar için gerekse geçerken gören olursa onlarda öğrensinler diye buraya yazıyorum. Herşey arkadaşımla OverTheWire'ın Narnia level 5 sorusunu çözerken başladı. #include <stdio.h> #include <stdlib.h> #include <string.h> int main(int argc, char **argv){ int i = 1; char buffer[64]; snprintf(buffer, sizeof buffer, argv[1]); buffer[sizeof (buffer) - 1] = 0; printf("Change i's value from 1 -> 500. "); if(i==500){ printf("GOOD\n"); system("/bin/sh"); } printf("No way...let me give you a hint!\n"); printf("buffer : [%s] (%d)\n", buffer, strlen(buffer)); printf ("i = %d (%p)\n", i, &i); return 0; } Bizden isteneni gerçekleştir...

Adeo IWS, CTF Çözümleri Part-2

Resim
Adeo IWS CTF sorularının çözümlerinin devamı. Binary200 Diğer sorulara nazaran daha kolay olan bu soruda yine bir rar dosyası karşımıza çıkıyor. Dosyayı indirip unrar ile açtıktan sonra içinden 2015_@d30.bin.tar adında bir arşiv dosyası daha çıkıyor. Onu da tar komutu ile açtıktan sonra içinden 2015_@d30.bin isminde bir dosya çıkıyor. Flag bu dosyanın içerisinde yazılı.   Reverse200 Bu sorumuzda bize bir exe dosyası verilmiş. Dosyayı indirip çalıştırdığımızda ise bizden şifre istiyor. Bu gibi durumlarda ilk yaptığım şey dosya üzerinde strings komutunu çalıştırıp, şifrenin program içerisine gömülü olup olmadığına bakmaktır. Şayet değil ise diğer adım programı debug etmektir. Lakin burada ki durum programı debug etmeyi gerektirmiyor. Şifremiz: MerahbaDunyal1 Crypto200 Bu soruda crypto_adeo.xcf adında bir dosya verilmiş. Google'da xcf dosya uzantısını arattığımda bu uzantının GIMP resim editörü ile oluşturulmuş resim dosyalarına ait olduğunu gö...

Adeo IWS, CTF Çözümleri Part-1

Resim
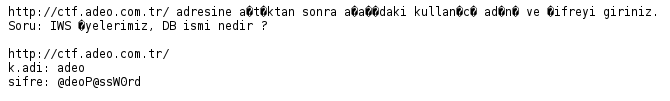
11 Nisan'da gerçekleşen Adeo Intern & Work @ Security etkinliğinin uygulamalı sınavının çözümlerini yayınlayacağım. Başlamadan önce sınav ile ilgili birkaç bilgi vermek istiyorum. Sınav Capture The Flag (ctf) tarzı bir konsepte sahipti ve toplamda 8 sorudan oluşuyordu. Web, Exploit, Crypto, Reverse, Binary, Misc ve Stego olmak üzere 7 kategori vardı. Unutmadan, bu sınavda mülakata hak kazanan diğer arkadaşları da buradan tebrik etmek istiyorum. Sınavın saat 19:00 civarı başlaması ile beraber burada elektriklerin kesilmesi (Buca, Tınaztepe tarafları) sebebiyle sınava yarım saat kadar geç başlamak durumunda kaldım. Ancak bu bana engel olmadı :) Sorulara geçelim.. Web400 Sınavın belirleyici sorularından olduğunu düşündüğüm bu soruda bir txt dosyası verilmiş: Verilen adrese gidince karşıma resimdeki login paneli çıktı. Birkaç hatalı giriş ve SQLi denemesi sonucunda login panelinden bir şey çıkmayacağını anlayınca bana verilen bilgiler ile giriş yaptım ve resimde...